Em um hospital, a tecnologia não pode parar. Prontuários, exames, faturamento, equipamentos e sistemas de gestão funcionam de forma integrada, o tempo todo, e um incidente digital pode afetar desde a privacidade do paciente até a continuidade do cuidado.
Por isso, outubro, mês de conscientização sobre cibersegurança, é uma boa oportunidade para falar de segurança digital em hospitais. Para entender como esse trabalho acontece na prática, conversamos com Frederico Veiga, responsável de TI do Hospital Samaritano de Goiânia, cliente da Wareline.
Por que a segurança digital é tão importante em instituições de saúde?
Para Frederico, o tema envolve dois ativos essenciais: os dados dos pacientes e a continuidade do atendimento. Informações clínicas, pessoais e financeiras precisam estar protegidas contra acessos indevidos, perdas ou alterações.
Além da privacidade, um incidente pode afetar diretamente a operação do hospital. Por isso, a segurança da informação não deve ser vista apenas como questão de tecnologia, mas como parte da segurança e da qualidade assistencial.
Os principais desafios da TI hospitalar
Segundo o responsável de TI do Samaritano, um dos maiores desafios é proteger um ambiente muito complexo sem comprometer a disponibilidade dos serviços. Hospitais reúnem muitos sistemas, equipamentos, integrações, usuários e perfis de acesso que precisam funcionar continuamente.
Outros dois pontos merecem destaque:
- Equilíbrio entre segurança e agilidade: o profissional de saúde precisa acessar a informação certa no momento certo, mas dentro de controles adequados.
- Tecnologias cada vez mais conectadas: equipamentos médicos e dispositivos que fazem parte da infraestrutura ampliam a superfície que precisa ser monitorada e protegida.
Quais riscos digitais mais preocupam as equipes de TI
Entre as principais preocupações do setor estão:
- phishing e engenharia social;
Frederico chama atenção para o fator humano: muitas vezes, o atacante explora comportamentos cotidianos, como clicar em um link malicioso, compartilhar uma senha de forma inadequada ou acessar informações sem necessidade. Por isso, a proteção precisa combinar tecnologia, processos, monitoramento e capacitação das pessoas.
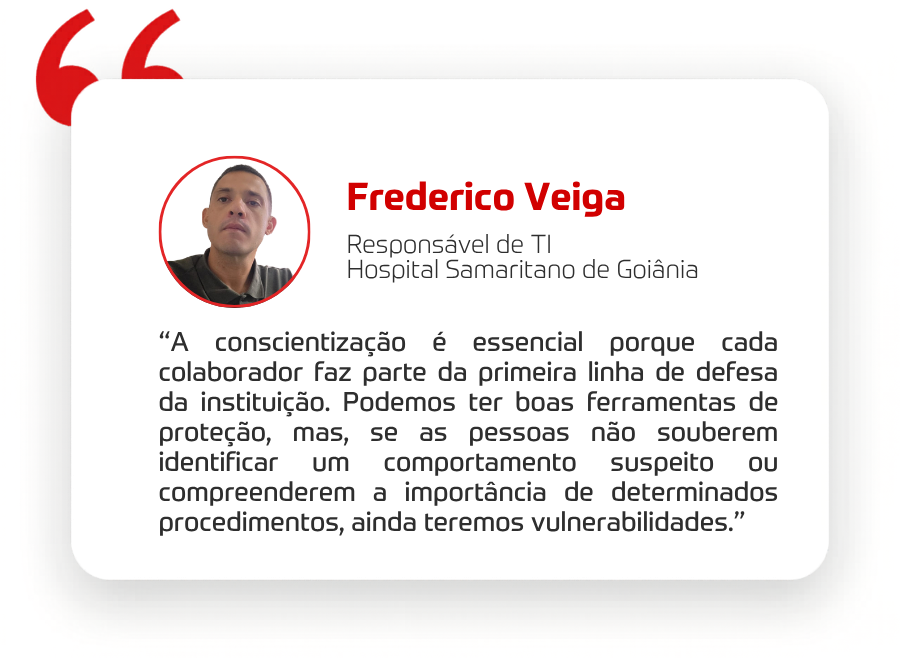
Conscientização: cada colaborador é a primeira linha de defesa
Na visão do responsável de TI, mesmo boas ferramentas de proteção deixam brechas se as pessoas não souberem identificar comportamentos suspeitos ou não compreenderem a importância de certos procedimentos.
O caminho, segundo ele, é transformar a segurança em cultura, e não apenas em um conjunto de regras. Treinamentos, campanhas, orientações práticas e comunicação constante ajudam a reforçar que a segurança da informação é uma responsabilidade compartilhada.

Como o Hospital Samaritano de Goiânia trabalha a prevenção
No Samaritano, a segurança é entendida como um trabalho contínuo, que envolve processos, pessoas e tecnologia. A prevenção passa por:
- gestão dos ambientes tecnológicos;
- atualização e monitoramento dos sistemas;
- conscientização dos colaboradores.
A instituição também trabalha com visão preventiva: identificar riscos, acompanhar comportamentos e vulnerabilidades e ter procedimentos definidos para responder rapidamente caso um incidente aconteça. O objetivo é manter os dados protegidos e, ao mesmo tempo, garantir que os sistemas necessários ao atendimento permaneçam disponíveis e confiáveis.
O papel do sistema de gestão na proteção das informações
Um sistema de gestão hospitalar contribui para a segurança ao centralizar e organizar informações, padronizar processos e estabelecer controles de acesso e rastreabilidade. Isso reduz a dependência de processos manuais e facilita acompanhar quem acessa ou altera determinadas informações.
Em uma instituição de saúde, onde há muitos processos interligados, essa estrutura é ainda mais relevante: quanto mais organizados os dados e os fluxos, maior a capacidade de controlar acessos, identificar inconsistências e decidir com base em informações confiáveis.
Duas características destacadas por Frederico:
- Controle de acesso por perfil: cada usuário acessa conforme sua necessidade.
- Rastreabilidade: registros que permitem entender o histórico das informações e identificar comportamentos fora do padrão.
Ele reforça ainda a importância de processos bem definidos de concessão, revisão e revogação de acessos, que reduzem riscos de forma significativa.
Mensagem para gestores e profissionais de TI da saúde
Para o responsável de TI do Samaritano, a cibersegurança deve ser tratada como parte da estratégia da instituição, e não apenas como responsabilidade da área de TI. Ele lembra que muitas medidas importantes começam com atitudes simples:
- manter os sistemas atualizados;
- controlar adequadamente os acessos;
- utilizar autenticação segura;
- preparar as pessoas para reconhecer e comunicar situações suspeitas.
“O melhor momento para pensar em segurança é antes de um incidente acontecer.”
Em saúde, prevenção e preparação têm um peso extra, porque proteger a informação também é contribuir para a continuidade do cuidado ao paciente. E a sugestão final de Frederico vale para todas as instituições: as campanhas de conscientização não devem acontecer apenas em outubro. Segurança é uma construção diária, que precisa fazer parte da cultura da organização o ano todo.
Tecnologia, processos e pessoas: o tripé da segurança hospitalar
O case do Hospital Samaritano de Goiânia mostra que proteger dados e sistemas em um hospital depende de um conjunto de ações contínuas, e não de uma única ferramenta. Na Wareline, acompanhamos de perto essa realidade e trabalhamos lado a lado com nossos clientes para oferecer um sistema de gestão hospitalar que apoie a organização, o controle e a rastreabilidade das informações.
Quer saber como o sistema da Wareline pode apoiar a gestão e a segurança das informações do seu hospital? Fale conosco

 Home
 13/10/2026